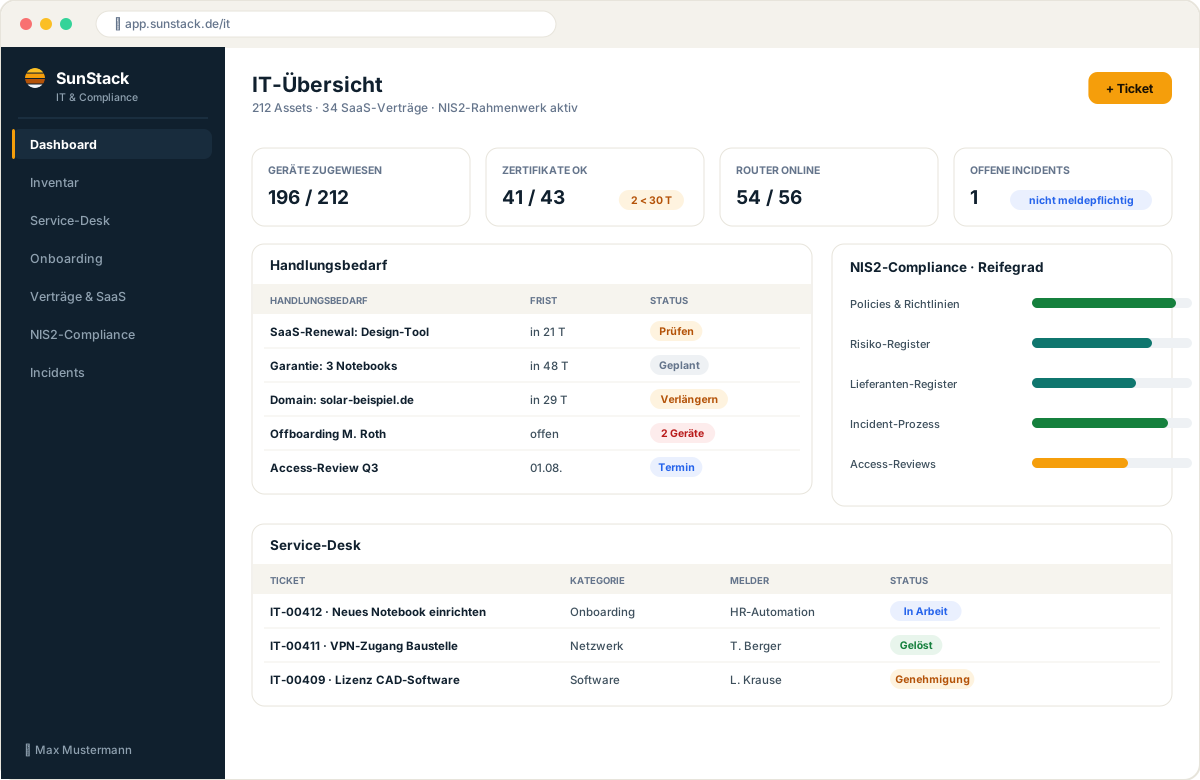
Als Energieunternehmen sind Sie âwichtige Einrichtungâ im Sinne von NIS2 â mit Risikomanagement-Pflichten, Meldefristen und persönlicher Leitungshaftung. Dieses Modul verbindet klassisches IT-Management (Assets, Service-Desk, VertrĂ€ge) mit einem gelebten Compliance-System statt Ordnern voller PDF-Richtlinien.
Wer PV-Anlagen baut und betreibt, sammelt nebenbei eine komplette IT-Landschaft an: Laptops und SIMs fĂŒr Monteure, SaaS-Abos fĂŒrs BĂŒro, Router an jeder Anlage, Domains, Zertifikate, Provider-VertrĂ€ge. Meistens lebt das alles in einem Excel-Inventar, das niemand pflegt â bis ein Zertifikat ablĂ€uft, ein Renewal automatisch verlĂ€ngert oder ein Ex-Mitarbeiter noch ZugĂ€nge hat.
Gleichzeitig hat der Gesetzgeber die AnsprĂŒche verschĂ€rft: Betreiber im Sektor Energie fallen regelmĂ€Ăig als âwichtige Einrichtungâ unter NIS2 â mit verpflichtendem Risikomanagement, Meldeketten mit 24-Stunden-Frist und persönlicher Haftung der Leitungsebene. Der Unterschied zwischen âWir haben eine Richtlinie (irgendwo)â und âWir können jede MaĂnahme mit Datum und Unterschrift nachweisenâ entscheidet im Ernstfall.
Dieses Modul fĂŒhrt beides zusammen: Inventar, Service-Desk und VertrĂ€ge als tĂ€gliches Werkzeug â und darauf aufbauend ein Compliance-System aus gepflegten Registern, versionierten Policies mit elektronischem Acknowledgement und einem Incident-Management in NIS2-Struktur. Ein tĂ€glicher PrĂŒf-Lauf hĂ€lt alles wach, damit nichts still ablĂ€uft.
So wĂ€chst Ordnung im IT-Alltag â jeder Schritt baut auf dem vorherigen auf, vom GerĂ€t bis zum Audit-Nachweis.
GerĂ€te bekommen Asset-Tag, Seriennummer, GewĂ€hrleistung und Status â Ăbergabe und RĂŒckgabe laufen ĂŒber das Unterschriften-Pad mit PDF-Protokoll. Dazu kommen MobilfunkvertrĂ€ge und SIMs, SaaS-Abos mit Seats und Renewal-Daten, Lizenzen, Provider-VertrĂ€ge mit KĂŒndigungsfristen sowie Domains und TLS-Zertifikate mit automatischer PrĂŒfung. Die Kosten pro Jahr werden transparent, statt in Rechnungen zu verschwinden.
Alle Mitarbeitenden melden IT-Anliegen ĂŒber das Ticket-System auf dem zentralen Ticketing-Kern â mit Service-Katalog, Textbausteinen und einer Wissensdatenbank mit drei Sichtbarkeitsstufen. Braucht eine Anfrage die Freigabe des Vorgesetzten, genĂŒgt ein sicherer Einmal-Genehmigungslink: ohne Login, kryptografisch abgesichert, einmalig nutzbar.
Eintritte und Austritte aus dem HR-Modul stoĂen GerĂ€te-, Zugangs- und Lizenz-Workflows als Checklisten an â kein Ex-Mitarbeiter mit aktivem Zugang, kein Neuzugang ohne Laptop. Und wiederkehrende Handarbeit nimmt Ihr Team einfach als Bildschirmvideo auf: Die KI extrahiert eine Klick-Anleitung und legt einen Automatisierungs-Vorschlag an.
Das Policy-Rahmenwerk ist nach Workstreams organisiert, zweisprachig und versioniert â ersetzte Versionen und Nachweise sauber getrennt, damit niemand die falsche Version unterschreibt. Risiken, kritische Systeme, Lieferanten und VerarbeitungstĂ€tigkeiten leben als Register mit Reviews; jede Richtlinie wird elektronisch bestĂ€tigt, Access-Reviews haben feste Termine.
Zehn Alert-Arten und ein tĂ€glicher PrĂŒf-Lauf mit Digest-Mail sorgen dafĂŒr, dass nichts still ablĂ€uft: Garantie, Renewals, Zertifikate, KĂŒndigungsfristen, Router-Heartbeats, liegengebliebene Tickets. Und wenn doch etwas passiert, fĂŒhrt das Incident-Management in NIS2-Struktur durch Meldepflicht-Bewertung, Fristen und Behördenkontakte â bis zu den Lessons Learned.
So fĂŒhlt sich der Alltag mit dem IT-&-Compliance-Modul an â eine typische Szene.
Kuratierte Highlights â den vollstĂ€ndigen Funktionsumfang finden Sie darunter zum Aufklappen, dokumentiert wie in einem Handbuch.
Jedes GerĂ€t hat einen Besitzer, einen Status und ein Protokoll â bis zum Router an der Anlage.
Alles, was still Geld kostet oder still ablÀuft, steht in einem gepflegten Bestand.
IT-Anliegen laufen strukturiert ein â statt per Zuruf ĂŒber den Flur.
Personal-Ereignisse aus HR steuern die IT-Workflows â automatisch und lĂŒckenlos.
Policies und Register als gelebte DatensĂ€tze â mit Nachweis statt Ablage.
Das System bleibt wach â im Alltag wie im Meldepflicht-Ernstfall.
Betreiber im Sektor Energie fallen regelmĂ€Ăig als âwichtige Einrichtungâ unter NIS2: verpflichtendes Risikomanagement, Meldeketten mit 24-Stunden-Frist und persönliche Haftung der Leitungsebene. Der Unterschied zwischen âWir haben eine Richtlinie (irgendwo)â und âWir können jede MaĂnahme mit Datum und Unterschrift nachweisenâ ist genau das, was dieses Modul leistet.
HR-Ereignisse steuern On-/Offboarding-Checklisten und Zugriffs-Entzug automatisch.
Router-Heartbeats erklĂ€ren Monitoring-LĂŒcken: Anlage offline oder nur Verbindung weg?
IT-Tickets laufen auf demselben Kern wie Kundenservice â mit getrennten Queues und Sichtbarkeiten.
Wir zeigen Ihnen Asset-Verwaltung, Service-Desk und das NIS2-Rahmenwerk live â und wie wenig Pflegeaufwand dahintersteckt.
Demo anfragen